PHPの脆弱性とは?深刻度9.2の穴の正体と、WordPress運営者が今日やるべき対応・便乗詐欺の見分け方を解説
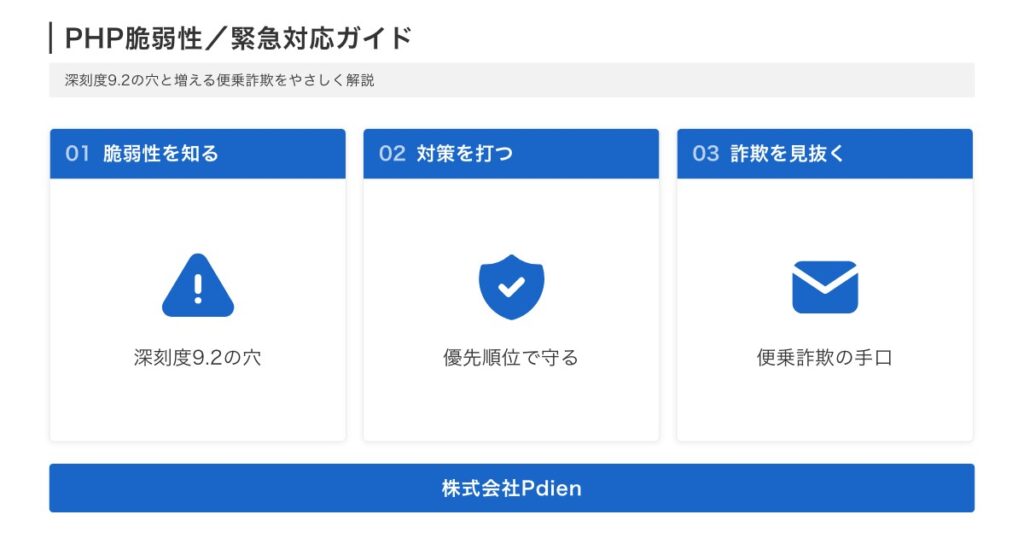
PHPの脆弱性とは、WordPressなどが使う言語PHPに2026年10月21日に見つかった、CVSS v4.0で10点満点中9.2点のセキュリティ上の欠陥(CVE-2026-109618・CVE-2026-109619)のことです。
2つの穴は、ログインなしで悪用されうる点が共通しています。
WordPressをはじめ、世界の多くのサイトがPHPで動いています。そのため、自社でサイトを運営している会社・店舗に関わる話です。
株式会社Pdienでも、情報公開の翌日に問い合わせフォームへスパムが92件届くなど、今回の騒ぎを実感しました。
本記事では、脆弱性の中身、確認方法と対策の優先順位、そしてこのあと必ず増える便乗詐欺の見分け方を整理します。
この記事の結論
- 深刻度9.2の穴が2つ見つかり、ログインなしで悪用されうる状態でした(CVE-2026-109618・109619)。
- PHPが8.1以下なら今日のうちにバージョンを上げる必要があります。8.3〜8.5はひとまず安心です。
- 対策は優先順位をつけて6つ。まずはPHPのバージョン確認とバックアップからです。
- 今回のような騒ぎの後は便乗詐欺が必ず増えます。偽パッチ・偽ログイン画面に注意してください。
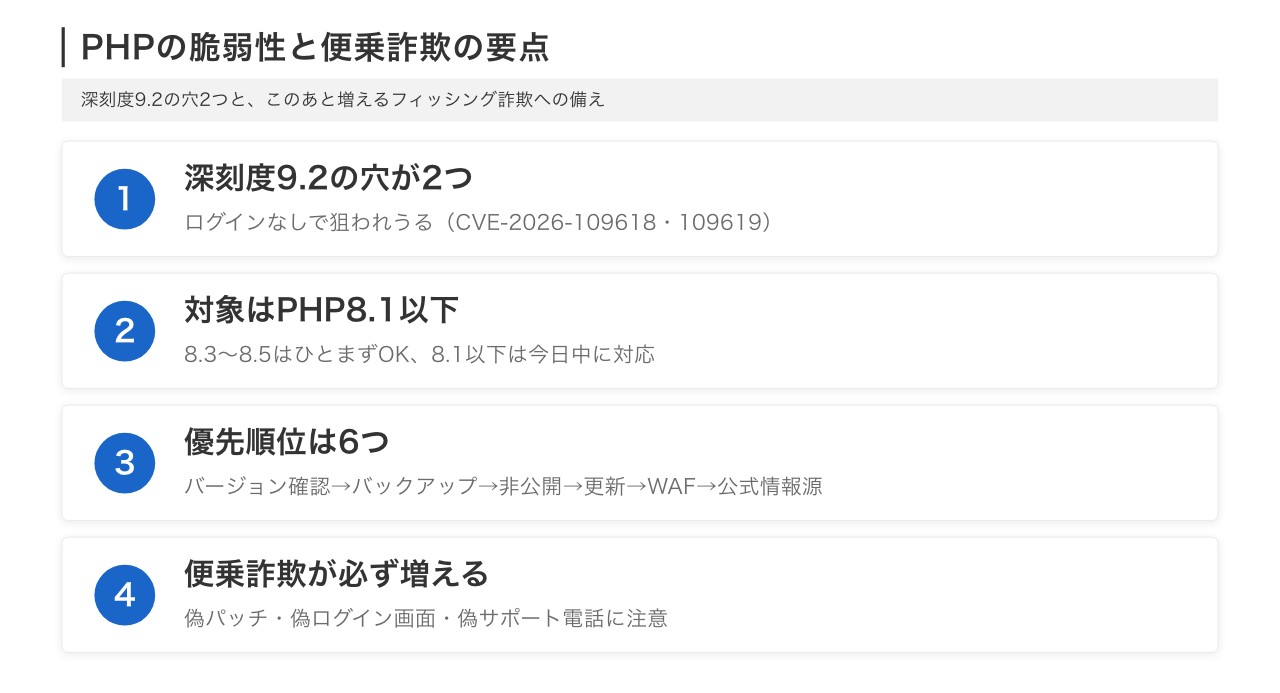
▲ 脆弱性の中身と対策、便乗詐欺への注意は分けて考えます
PHPの脆弱性対応や、サイトのセキュリティ体制づくりでお困りの際は、AI内製化(自社でAIを使いこなす体制づくり)のご相談を承っています。
今回のPHPの脆弱性とは何が起きたのか?(深刻度9.2の穴が2つ)
今回の脆弱性は、PHPの処理に2つの穴が見つかり、どちらもCVSS v4.0で9.2点という高い深刻度でした。
| 項目 | 内容 |
|---|---|
| 深刻度(CVSS v4.0) | 2件とも10点満点中9.2点 |
| CVE番号 | CVE-2026-109618(メモリ不足時の処理)/CVE-2026-109619(前の処理の残り) |
| 特徴 | ログインなしで悪用されうる |
| 修正版 | PHP 8.5.12/8.4.27/8.3.36/8.2.35(サポート中の4つの版で同時公開) |
出典: php.net(2026年10月21日)、GitHub php-src セキュリティアドバイザリ、Cloudflare Blog(2026年10月21日時点)
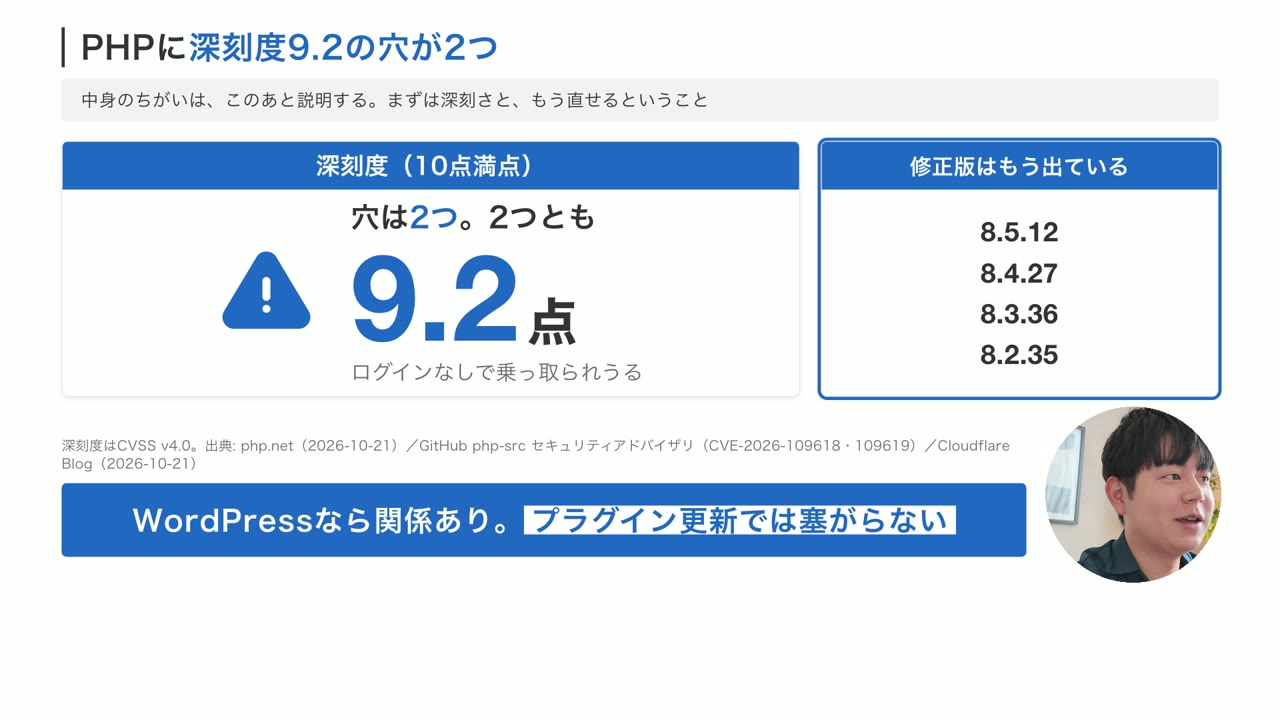
▲ 深刻度9.2の穴は2つ、修正版はすでに出ています
WordPressを含むプラグインの更新だけでは、この穴は塞がりません。PHP本体のバージョンを上げる必要があります。
なぜPHPの脆弱性は影響が大きいのか?(PHPとは・3日間の流れ)
PHPとは、サーバー側でWebページを組み立てるプログラム言語で、Cloudflare Blogによると世界のサイトの約70%近くで使われています(2026年10月21日時点)。
WordPressもPHPで動いているため、WordPress製のサイトは基本的に今回の対象に含まれます。
公開から修正までは、3日間で次のように進みました。
- 10/20:PHP公式が「明日、重大な修正を出す」と予告
- 10/21昼:Cloudflareが無料プランも含めて自動で防御ルールを適用
- 10/21夕方:大手レンタルサーバー会社が管理画面などを予防的に一時停止(不正アクセスではない)
- 10/21 22時半ごろ:サポート中の4つの版で同時に修正版が公開
- 10/22朝:同じサーバー会社が対象サーバーへの修正適用を完了
出典: php.net(10/20予告・10/21アドバイザリ)、Cloudflare Blog(10/21)
出典: CERT-EU Security Advisory 2026-018、当社契約のレンタルサーバー会社のお知らせ(10/22更新)
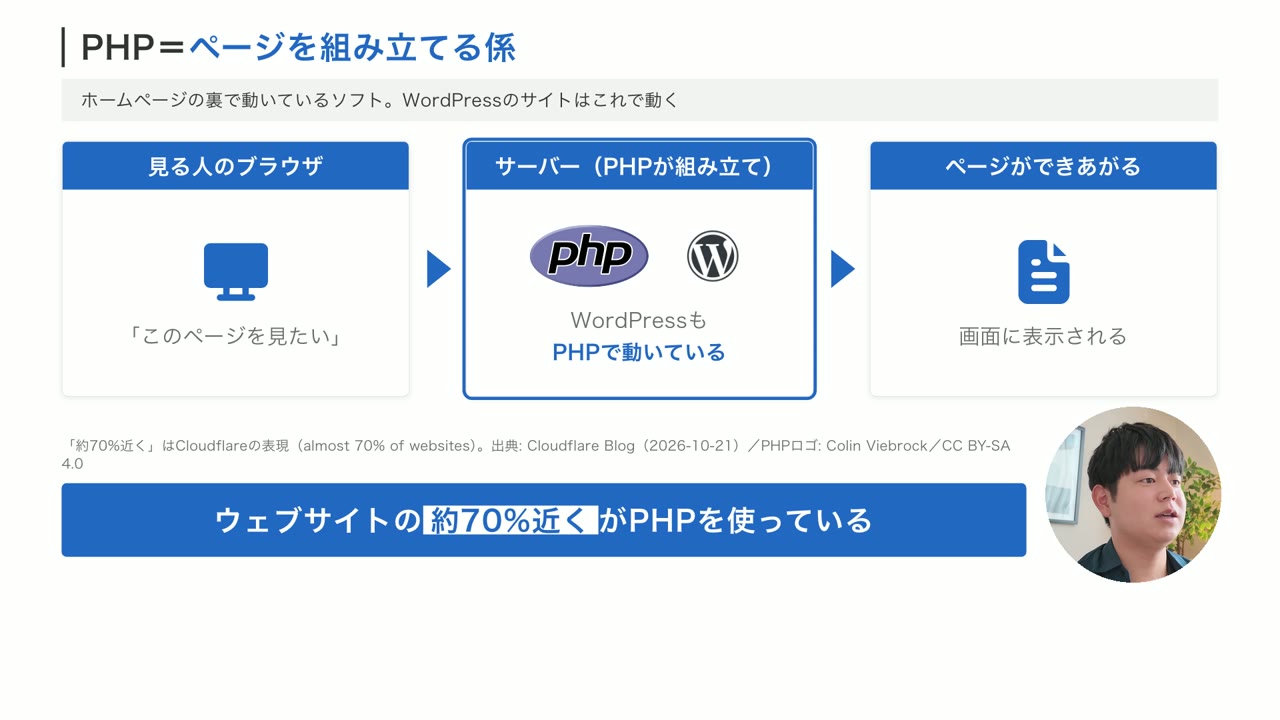
▲ PHPはページを組み立てる係。WordPressもPHPで動いています
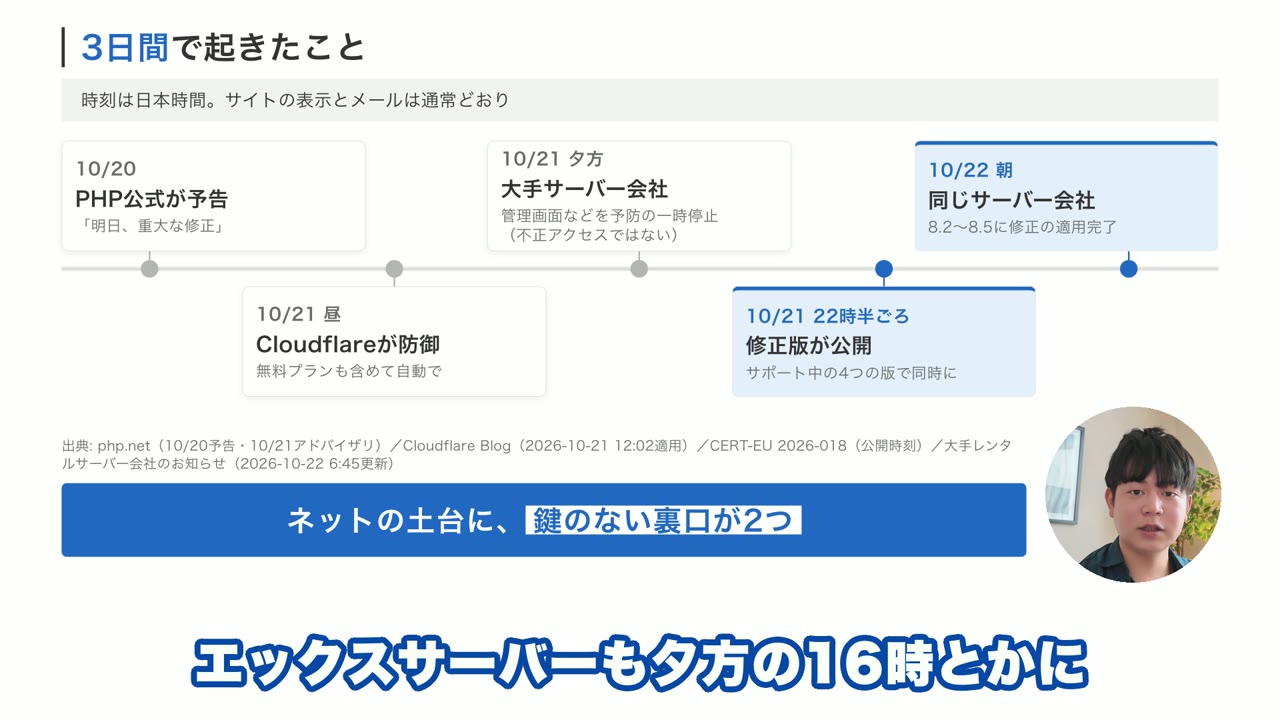
▲ ネットの土台に、鍵のない裏口が2つあった3日間でした
当社が契約しているレンタルサーバー会社でも、10/21夕方に管理画面へ一時的にログインできなくなりました。これは不正アクセスではなく、予防的な一時停止です。
PHPの脆弱性でサイトが乗っ取られるとどうなるのか?噂と公式発表のちがいとは
サイトが乗っ取られた場合に一般的に起こりうるのは、改ざん・情報の持ち出し・迷惑メールの踏み台の3つです。
ただし、今回の穴で実害が出たという公式の記載は、2026年10月22日時点でありません。
修正版の公開前には、SNSで次のような噂が出回りました。
| 修正前に出回った噂 | 公式の発表 |
|---|---|
| 「自称・全容」の情報が出回った | 原因は別のところにあった |
| 「この設定が原因」という主張 | 直すのは修正版の更新 |
| 中身は一部しか合っていなかった | 設定変更は「危険を減らすが、安全にはしない」 |
出典: Cloudflare Blog(2026年10月21日・公開日前の情報漏えいと攻撃通信の観測)、php.net・GitHub php-src アドバイザリ
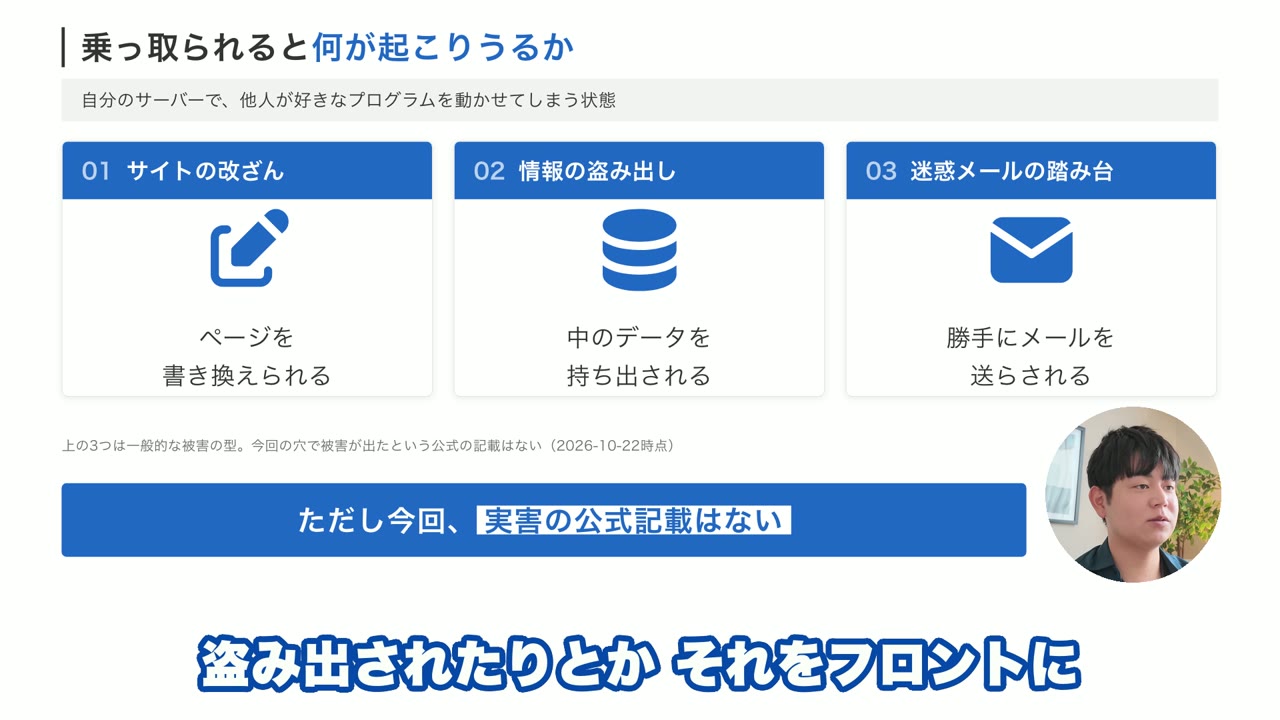
▲ 上の3つは一般的な被害の型です。今回の実害の公式記載はありません
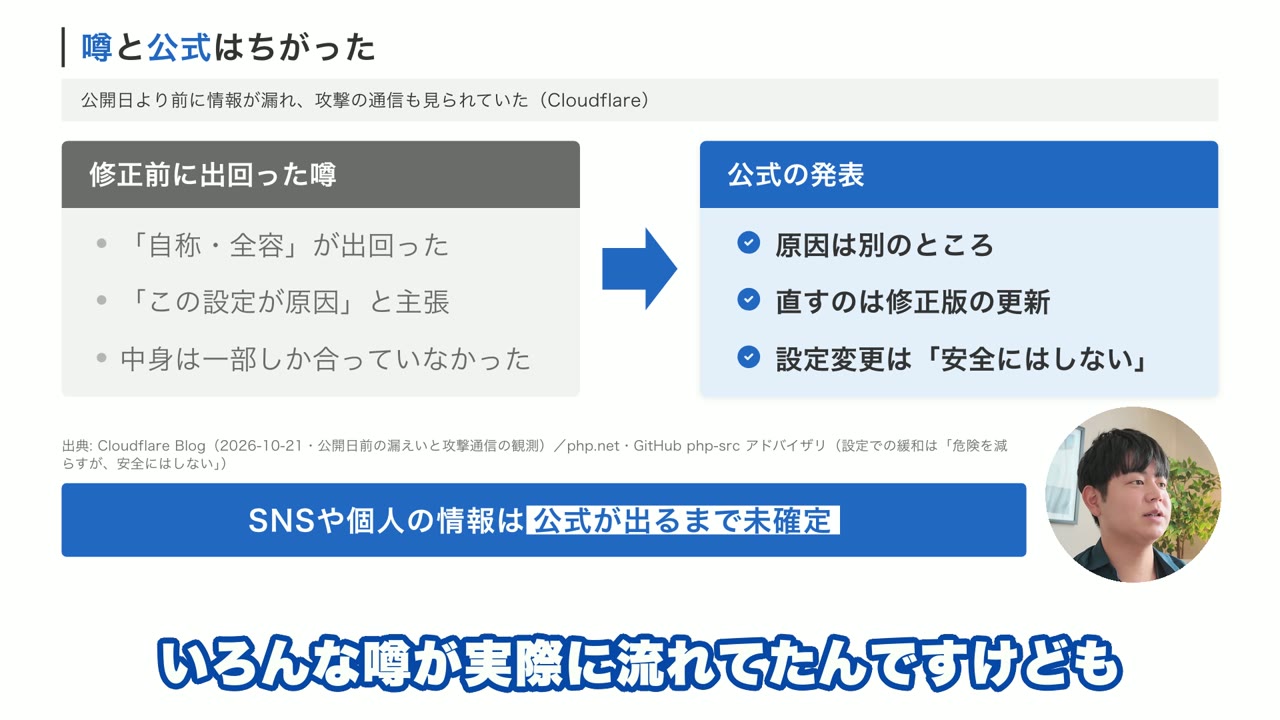
▲ SNSや個人の情報は、公式が出るまでは未確定として扱います
公式発表によると、修正版の公開後に攻撃の見本(PoC)が出回り始めたとされています(CERT-EU Security Advisory 2026-018)。
直していないサイトが狙われやすい段階は、まさに今です。
自分のサイトはPHPの脆弱性の対象か?PHPバージョンの確認方法とは
今回の対象になるのは、自分でサーバーを借りてサイトを持っている人です。
- 自分でサーバーを借りてサイトを持つ(WordPressなど):対応が必要
- サービスの上で書く・売る(note・Brain・Wix・Shopifyなど):直すのは運営会社
※サービス名は分類の例です。各サービスの個別の状況までは扱っていません。
PHPのバージョンは、WordPressの管理画面から次の手順で確認できます。
- WordPress管理画面にログインする
- 「ツール」を開く
- 「サイトヘルス」を選ぶ
- 「情報」タブの「サーバー」を見る
ここに表示される数字が、今使っているPHPのバージョンです。
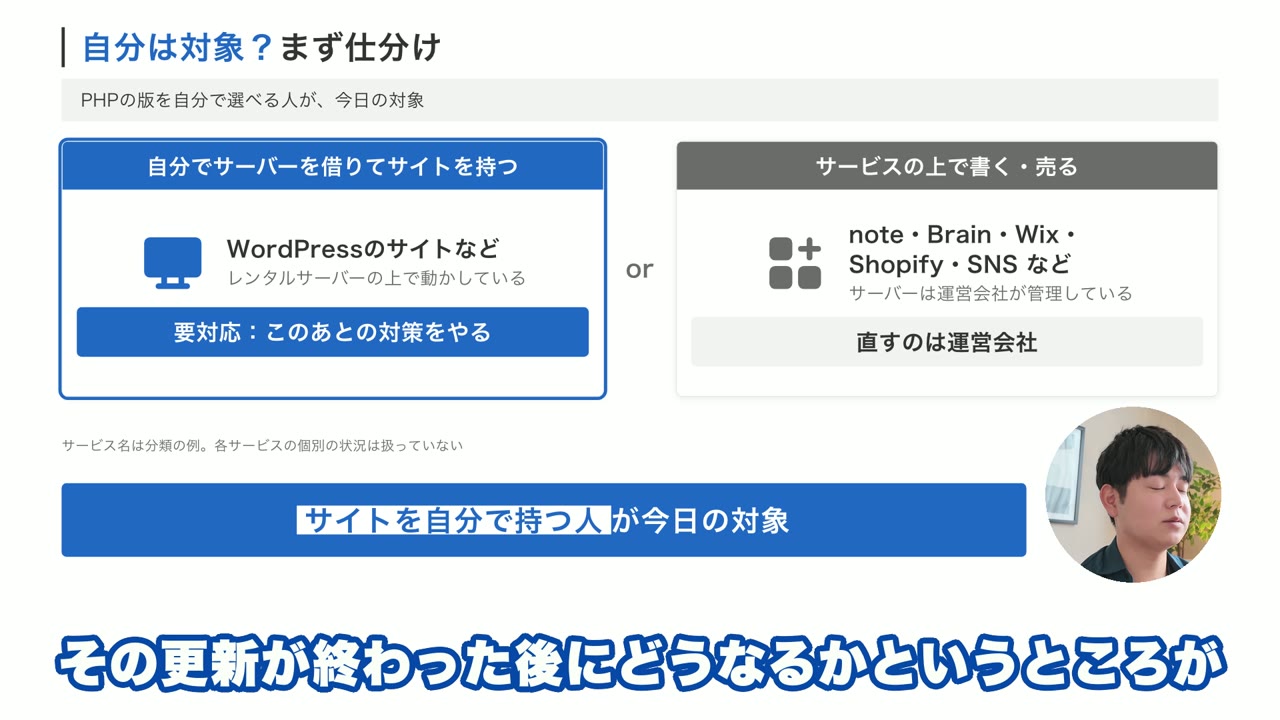
▲ サイトを自分で持つ人が、今日の対象です
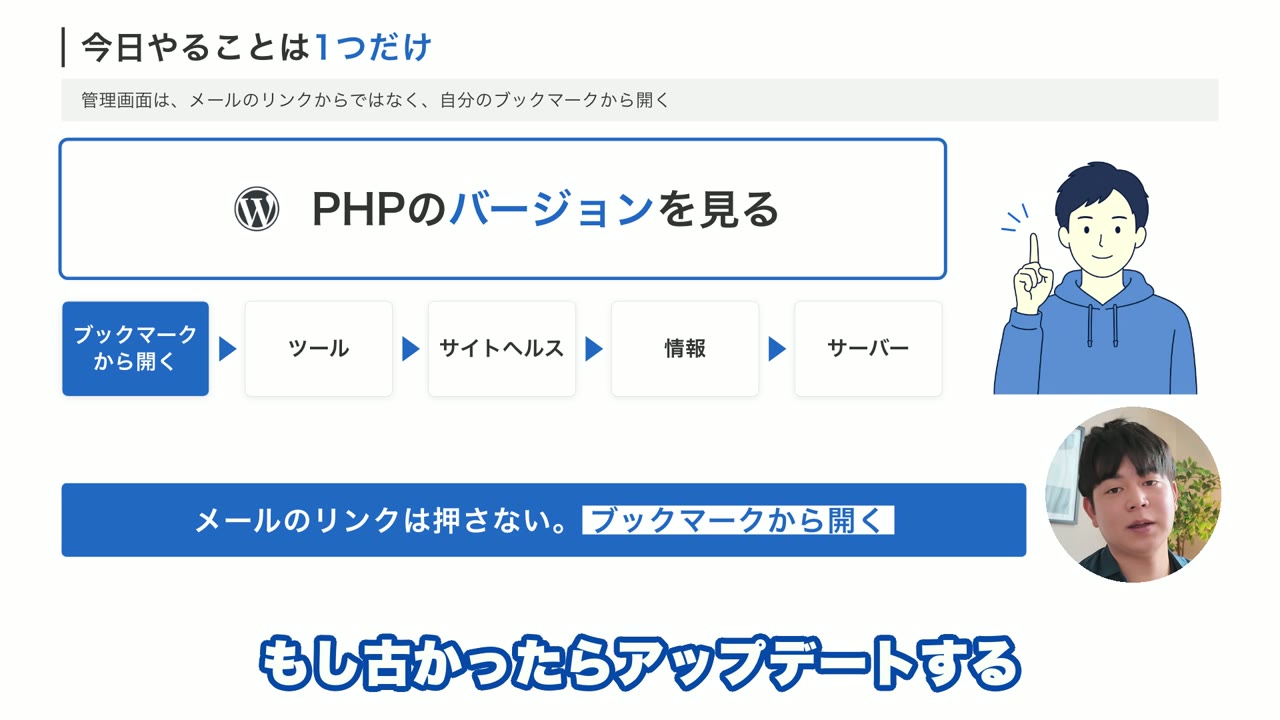
▲ 管理画面はメールのリンクからではなく、自分のブックマークから開きます
PHPの脆弱性、バージョン別・優先順位でやるべき対策とは
バージョンが分かったら、次の表にあわせて対応します。
| PHPのバージョン | やること |
|---|---|
| 8.3〜8.5 | ひとまずOK。修正版あり。共用サーバーなら入れ替えはサーバー会社 |
| 8.2 | OK・年内に上げる。2026年12月31日でサポート終了 |
| 8.1以下(7.4など) | 今日のうちに動く。公式の修正が出ないため8.3以上へ切り替え |
出典: php.net(修正版8.5.12/8.4.27/8.3.36/8.2.35、8.1以下は公式の更新対象外、8.2のサポート終了2026年12月31日)
対策は、次の優先順位で進めます。
- PHPのバージョンを見る(いちばん大事)
- 切り替え前にバックアップ(ファイル+データベース)
- 使っていないサイトを閉じる(消さずに、まず非公開に)
- 本体・プラグインも更新(今回の穴はプラグインの更新だけでは塞がらない)
- WAF(防火壁)をON(修正までの時間かせぎ)
- 見る場所を公式に決めておく(php.net・契約サーバー会社・JPCERT/CC・IPA)
Cloudflareは今回、無料プランにも防御ルールを自動で追加したと発表しています(Cloudflare Blog 2026-10-21)。
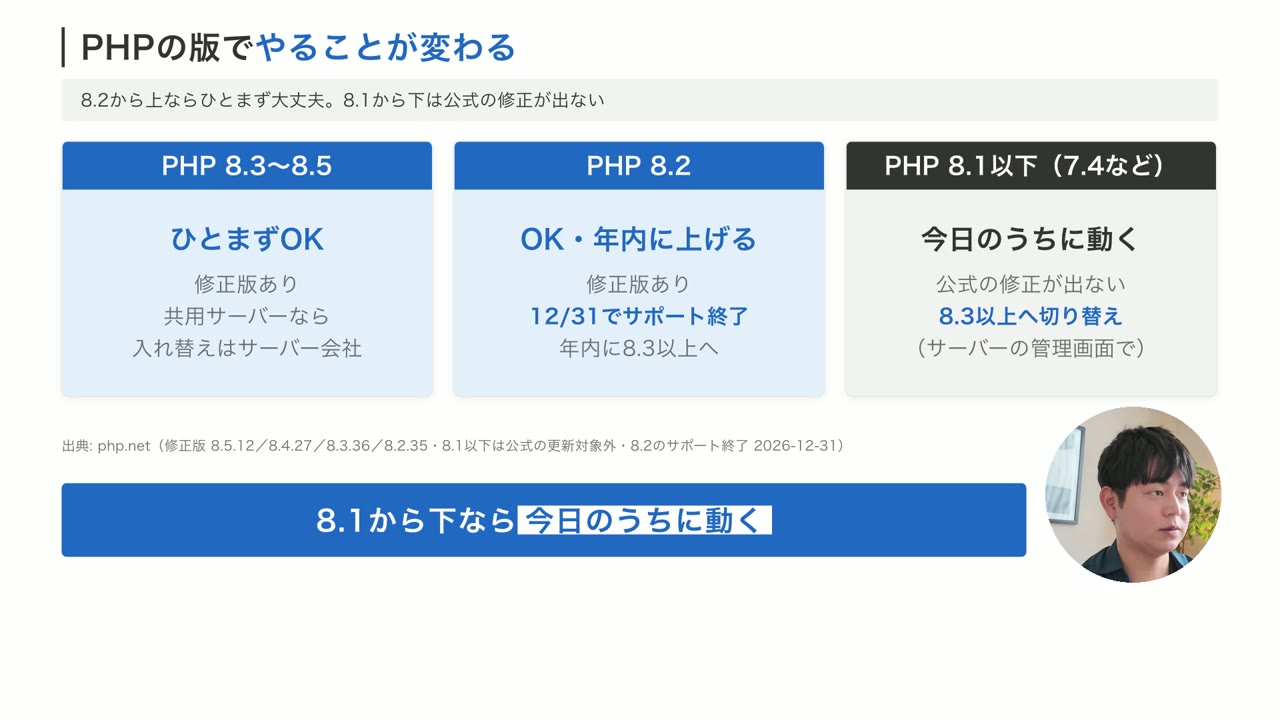
▲ 8.1以下なら、今日のうちに動いてください
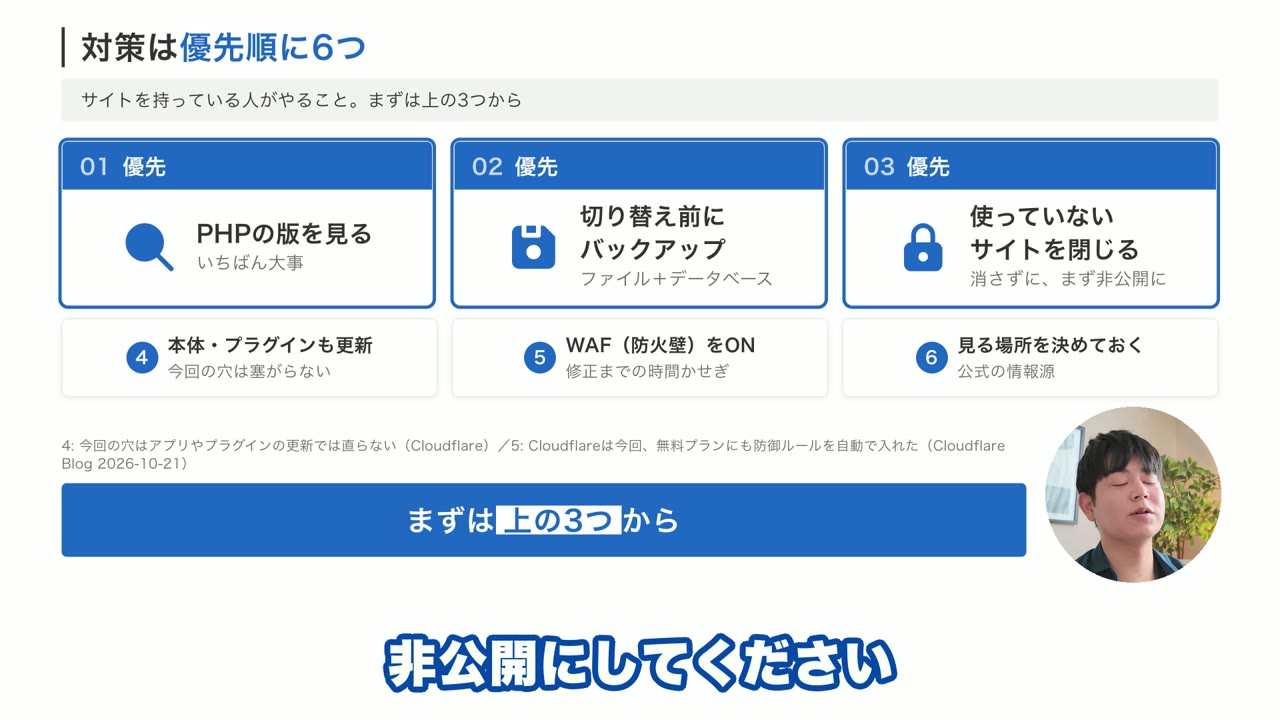
▲ まずは上の3つから進めます
自社サイトの脆弱性対応や社内のセキュリティ体制について、第三者視点での点検をご相談いただけます。AI社員(AIエージェント)を使った定期点検の仕組みづくりにも対応しています。
当社が実際に行ったPHP脆弱性への対応(4ステップ)
当社の社内記録では、予告が出た当日の夜から修正版が入るまで、次の4ステップで対応しました。
- 洗い出す:WordPress全サイトのPHPのバージョンを点検
- バックアップ:修正版の適用前の夜にファイル+データベースを保存
- 閉じる:使っていないサイトは消さずに非公開化
- 動作確認:トップページ・ログイン・お問い合わせフォームを確認
点検したWordPressサイトは、当社のものだけで11サイトありました。今回の対応は、WordPressのセキュリティ対策を見直す機会にもなりました。
すべて「戻せる形」でやることを徹底し、万が一の不具合にも対応できるようにしています。
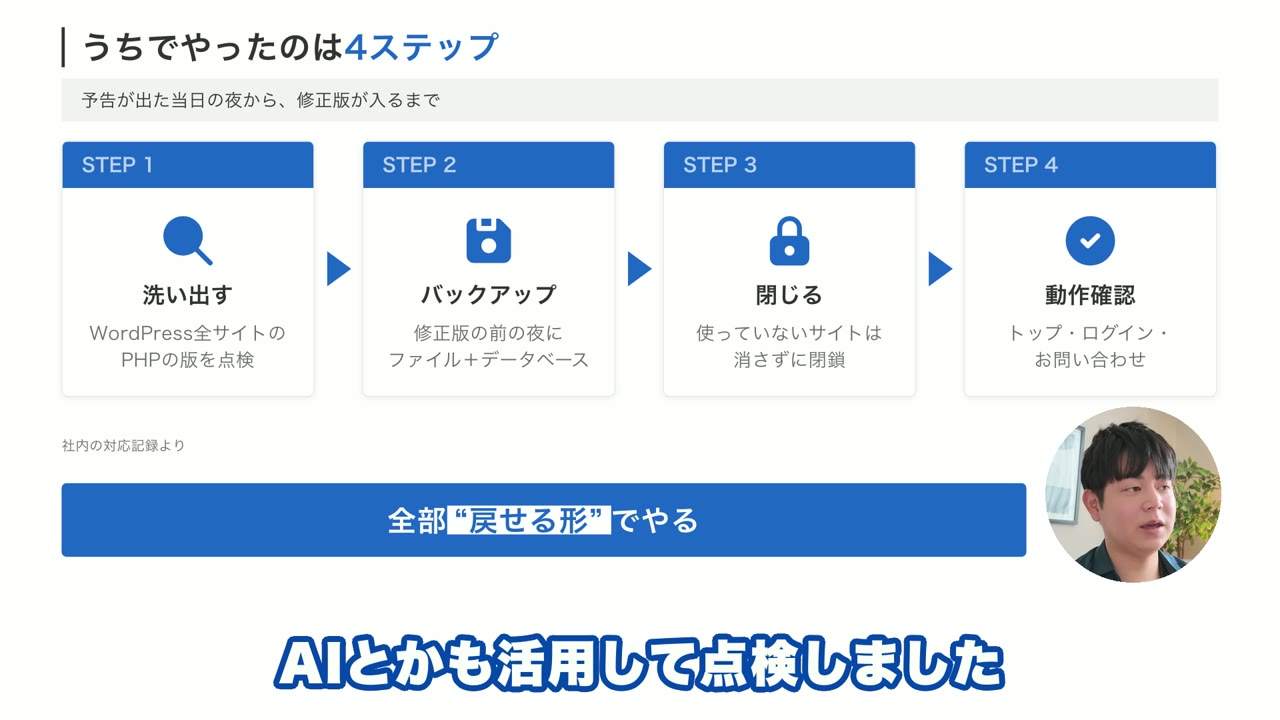
▲ 全部「戻せる形」でやるのが、当社の基本方針です
PHPを新しいバージョンに切り替えると、古いプラグインが動かなくなることがあります。切り替えの前には、必ずバックアップを取ってください。
PHPだけの問題ではない理由とは?Node.jsとAIによる脆弱性発見
PHPと同じ2026年10月21日に、別の仕組み「Node.js」でも修正版が公開されました。
| 項目 | 内容 |
|---|---|
| Node.jsの修正件数 | 10件(うち深刻度Highが4件) |
| 修正版 | 26.12.1/24.22.1/22.23.4 |
出典: Node.js公式「October 2026 Security Releases」(2026-10-21・確認日2026-10-22)
今回のPHPの脆弱性2件は、セキュリティ企業Califが提供するAIを使って発見されたと報告されています。
使われたのはOpenAIのAIモデル「GPT-5.6 Sol」です。同じ2件は、セキュリティ企業Wizも独自に発見したと報告しています。
修正を主導したのはPHPの開発チームです。AIが見つけたことと、修正したことは別の話です。
OpenAIは、AIによる脆弱性の発見について、次のような実績を公開しています。
| 取り組み | 実績 |
|---|---|
| Aardvark(既知・人工の穴のベンチマーク) | 92%を特定 |
| Patch the Planet(68プロジェクトが対象) | 1,995件を発見・報告、466件が開発元の修正に取り込み済み |
出典: OpenAI「Aardvarkが登場」(2025-10-30)、「Patch the Planet」開始(2026-06-22)
出典: OpenAI(2026-10-21)、Trail of Bits「Patch the Planet」ダッシュボード(2026-10-22閲覧時点)
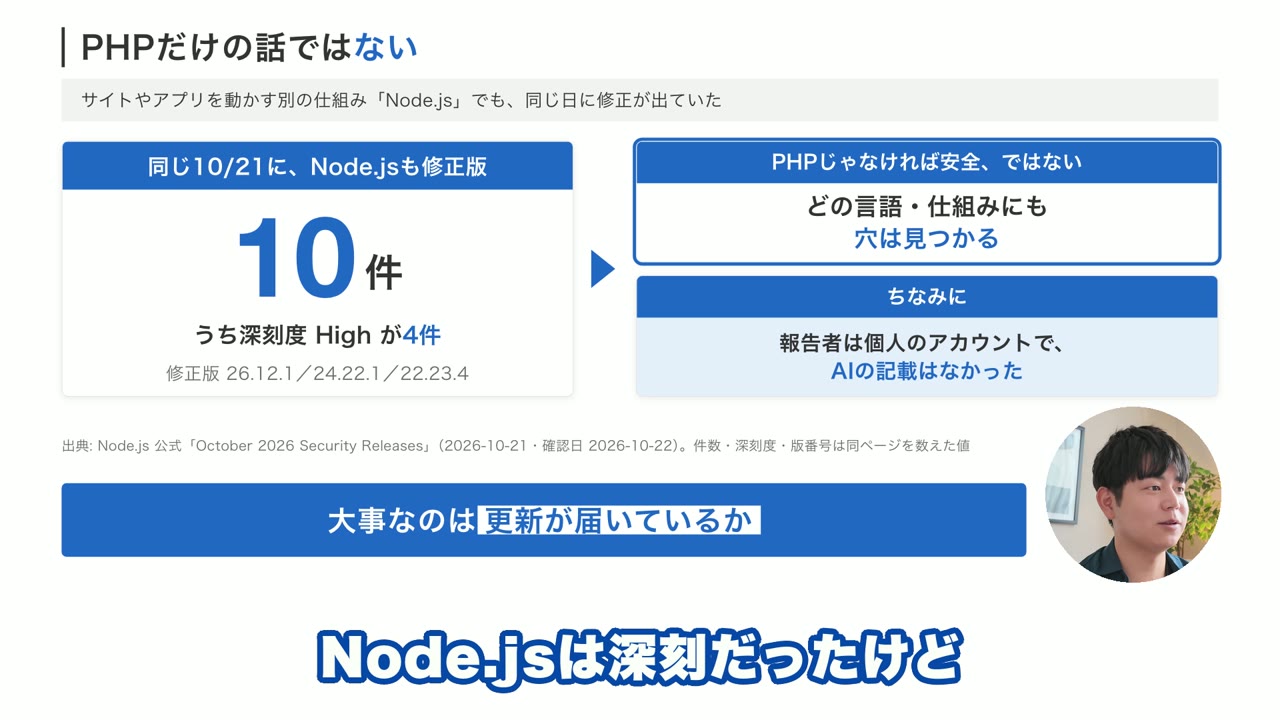
▲ 大事なのは、Node.jsの更新が届いているかです
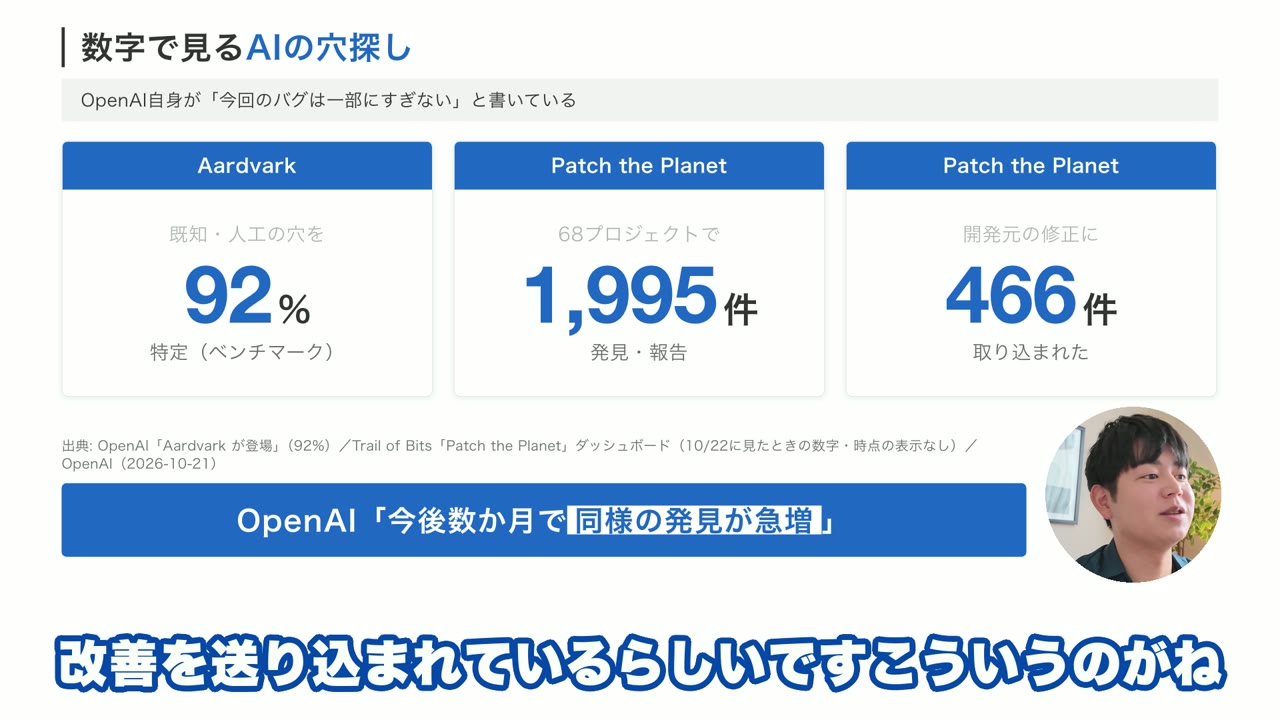
▲ OpenAIは「今後数か月で同様の発見が急増する」としています
OpenAI自身も、「同じ能力は攻撃ツールの迅速な開発にも役立つ可能性がある」と述べています(OpenAI 2026-10-21)。AIによる脆弱性の発見は、守る側だけでなく攻める側のスピードも上げるということです。
PHPの脆弱性に便乗するフィッシング詐欺とは?
PHPの穴そのものは、開発者が修正版を出し、共用サーバーならサーバー会社が入れ替えてくれます。
一方で、この騒ぎに便乗した詐欺メール・偽サイトは、自分で防ぐしかありません。
便乗詐欺には、主に次の4つの手口があります。
| 手口 | 内容 |
|---|---|
| 偽の「緊急パッチ」 | パッチ用と称したプラグインを入れさせて乗っ取る |
| サーバー会社を名乗る | ログイン画面そっくりの偽サイトへ誘導 |
| ドメイン会社を名乗る | 「更新に失敗」「支払いが失敗」と不安をあおる |
| 偽サポート | 突然「ウイルス感染」と電話をかけさせる |
出典: Wordfence(2023年12月)、ドメイン会社の注意喚起(2025-06-26)、レンタルサーバー会社の注意喚起(2026-10-03保存版)、IPA安心相談窓口「偽セキュリティ警告」
フィッシング自体も、年々増え続けています。
| 期間 | フィッシングの報告件数 |
|---|---|
| 2025年の1年間 | 245万4,297件(前年比42.9%増) |
| 2026年9月の1か月 | 94,661件 |
| 実在サービスへのなりすまし | 約37.8%(2026年9月の報告より) |
出典: 警察庁「令和7年の犯罪情勢」p.18、フィッシング対策協議会「2026/09フィッシング報告状況」
今回のPHPの件に便乗した詐欺メールの公的な報告は、2026年10月22日時点では見つかっていません。
ただし、過去にも全く同じ型の便乗詐欺がありました。2023年12月には、偽の「WordPress緊急パッチ」メールがWordfenceによって報告されています。
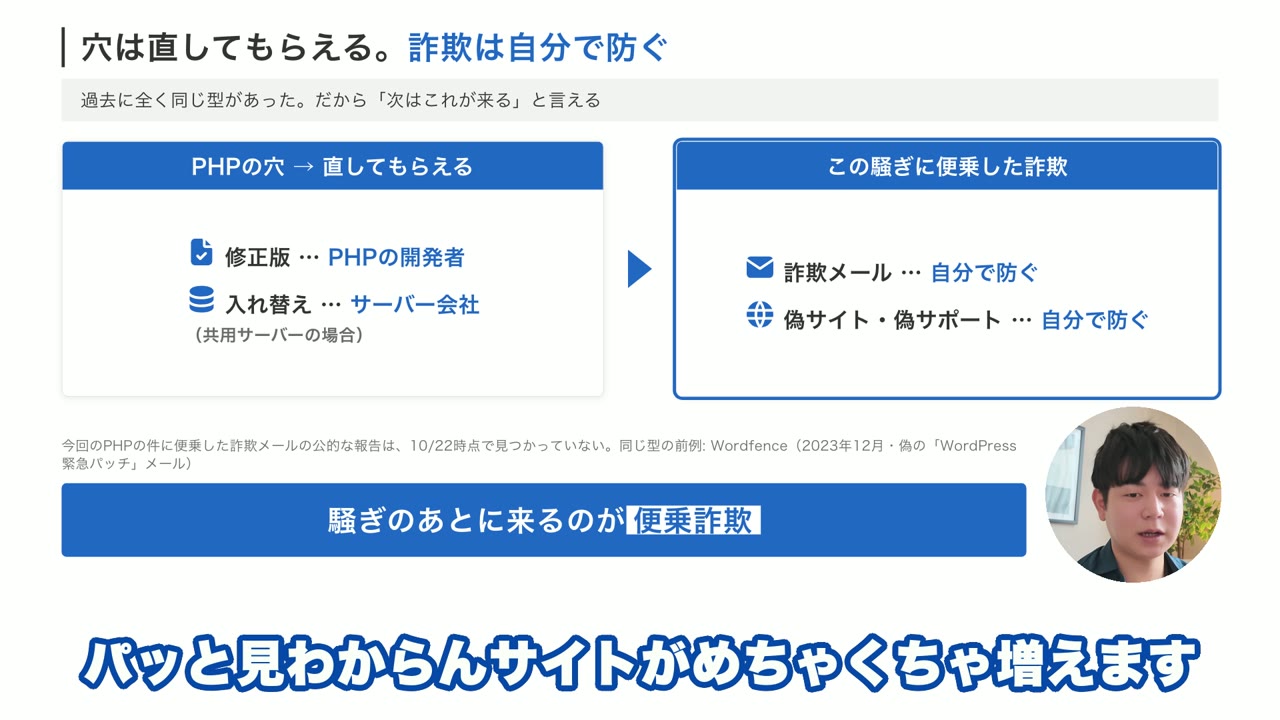
▲ 騒ぎのあとに来るのが便乗詐欺です
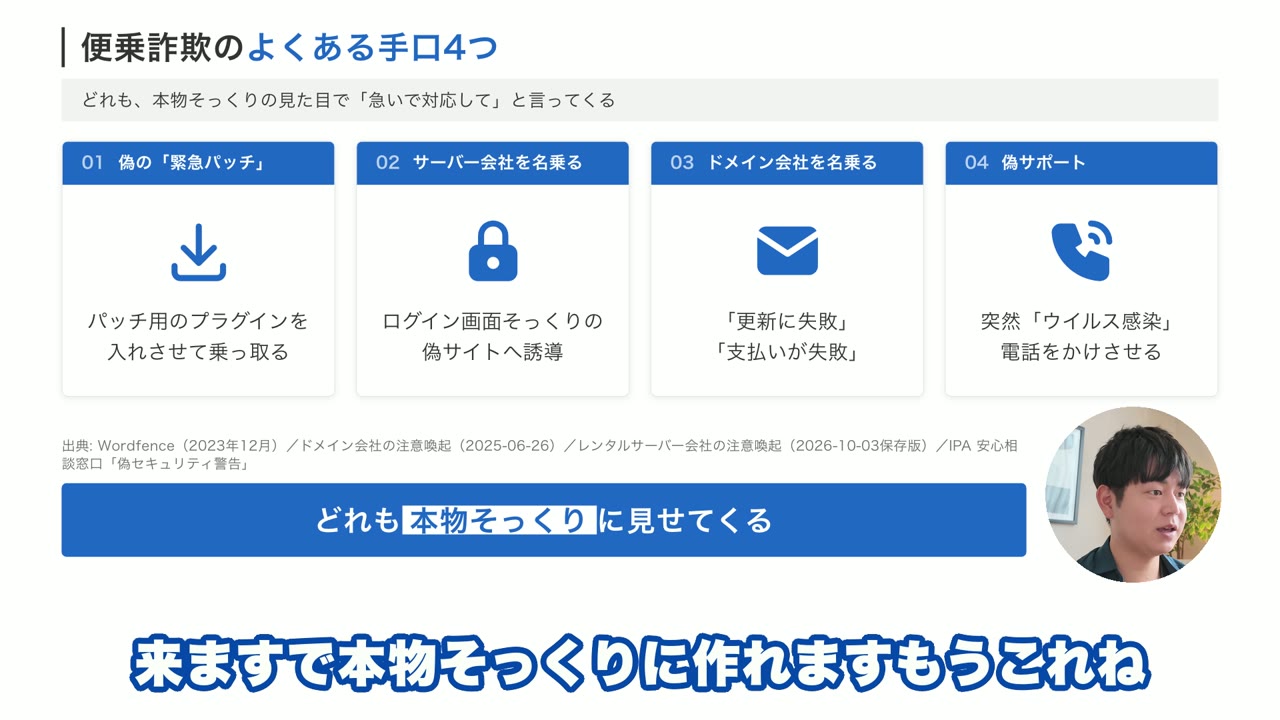
▲ どれも本物そっくりに見せてきます
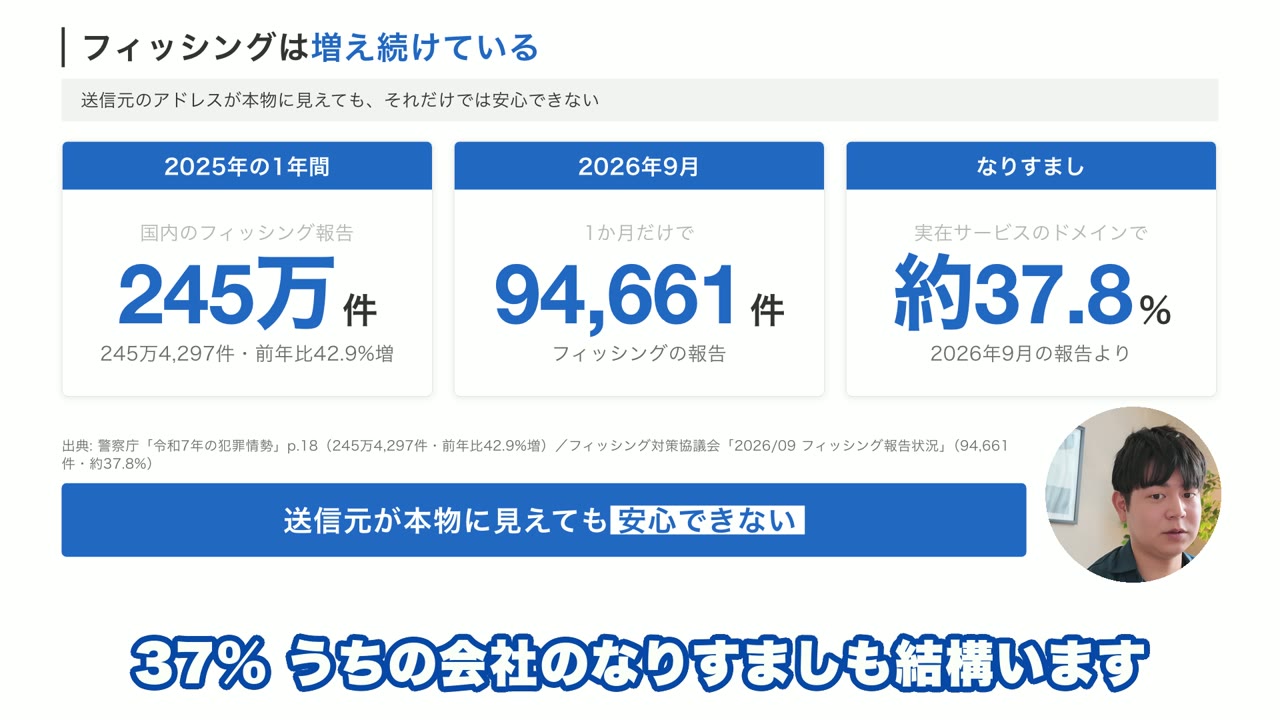
▲ 送信元が本物に見えても、それだけでは安心できません
PHP便乗詐欺の見分け方とやるべきこと
便乗詐欺を見分けるポイントは、次の6つです。
- リンク先のドメイン(公式のドメインで終わっているか)
- 送信元(正しく見えても安心しない)
- 急がせる・脅す(「今すぐ」「本日中」「停止」)
- ログインさせる(ID・パスワード・カード番号の入力)
- 何かを入れさせる(プラグイン・アプリ・「パッチ」)
- 電話をかけさせる(画面やメールの電話番号)
出典: Wordfence(2023年12月)、ドメイン会社・レンタルサーバー会社の注意喚起、IPA安心相談窓口「偽セキュリティ警告」
やってはいけないことと、やるべきことも整理しました。
| やってはいけない | やるべき |
|---|---|
| メールのリンクからログインする | 公式サイトはブックマークから開く |
| メールにある「パッチ」を入れる | 更新は管理画面の正規の更新だけ |
| 画面に出た電話番号にかける | ESCキー長押しで画面を閉じる |
| 送信元だけで本物と決める | メールとは別の経路で確認する |
| パスワードの使い回し | 2段階認証を入れ、使い回しはすぐ変更 |
出典: レンタルサーバー会社の注意喚起(2026-10-03保存版)、IPA安心相談窓口「偽セキュリティ警告」
画面に偽の警告が出ただけなら、ウイルスには感染していません(IPA)。あわてて電話をかけたり、パスワードを入力したりしないでください。
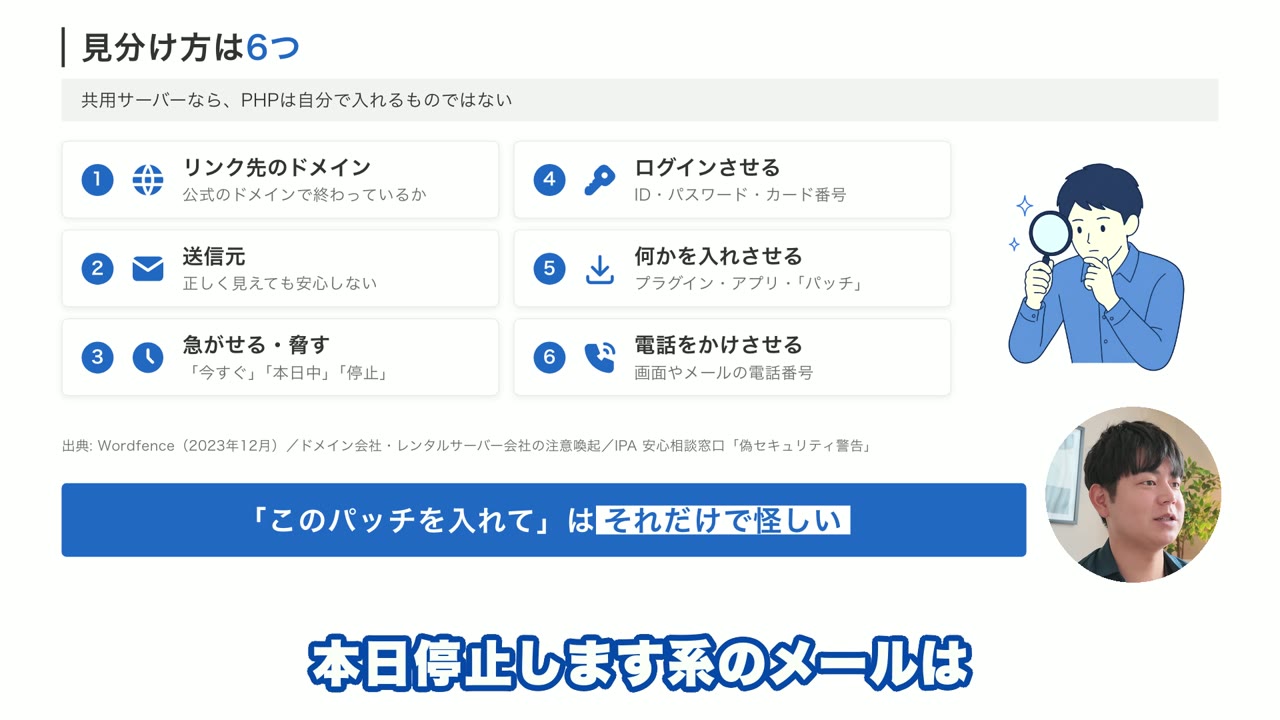
▲ 「このパッチを入れて」は、それだけで怪しいと考えてください
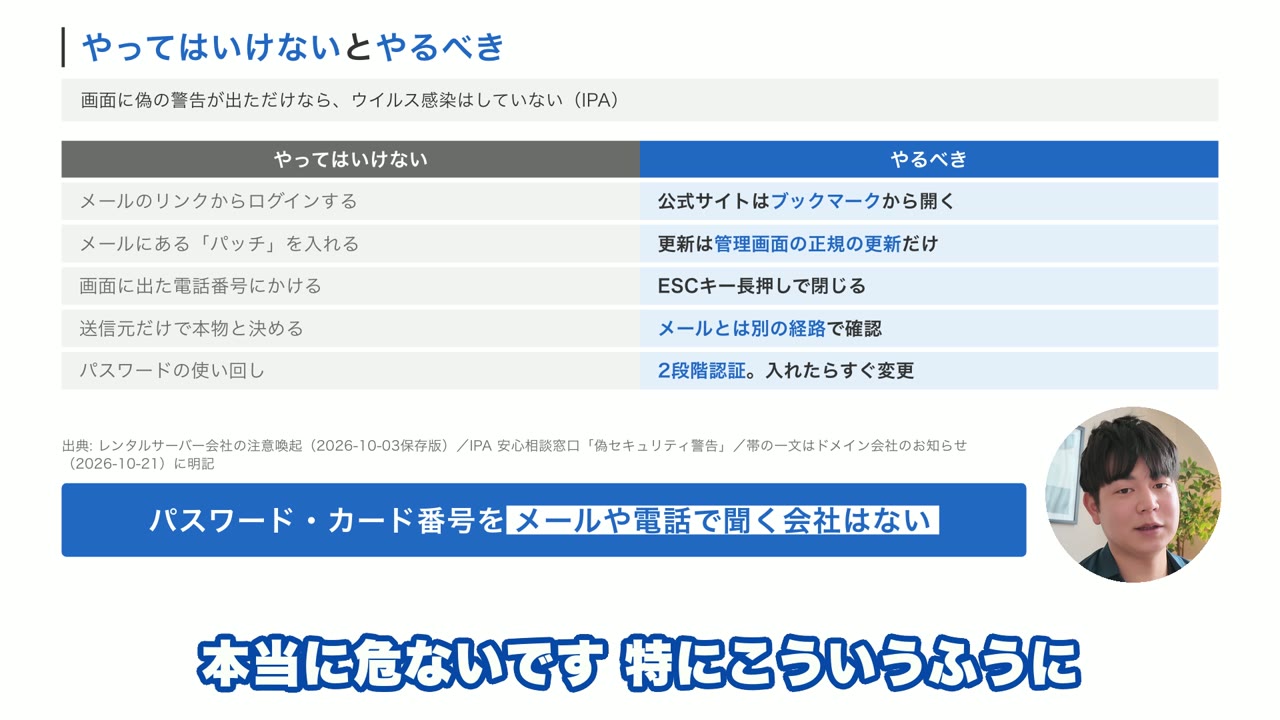
▲ パスワードやカード番号を、メールや電話で聞く会社はありません
まとめ
PHPの脆弱性への対応は、むずかしい作業ではありません。重要なのは、正しい順番で、あわてずに進めることです。
- PHPのバージョンを確認する(8.1以下なら今日のうちに)
- 切り替え前にバックアップを取り、優先順位どおりに対策を進める
- 情報は公式(php.net・契約サーバー会社・JPCERT/CC・IPA)だけを見る
- 騒ぎのあとに必ず増える便乗詐欺は、自分で見分けて防ぐ
全世界的なトラブルが起きたときほど、怪しいサイト・怪しいメールが増えます。基本的には公式の情報だけを見て、ドメイン名も必ず確認してください。見分けに迷うときは、AIに1回渡して確認させることもできます。
▲ 基本的には公式のものしか見ない。それだけで多くの被害を防げます
株式会社Pdienでは、AIエージェントを使った業務の自動化やセキュリティ対応の仕組みづくりを支援しています。
企業・店舗のAI内製化(自社でAIを使いこなす体制づくり)や、AI社員(AIエージェント)の導入もご相談いただけます。
AIを安全に使う上での注意点は「AIのアカウントBAN対策とは?」、社内でAIを運用するメリットは「AI内製化のメリットとは?」で解説しています。ご相談はお問い合わせフォームから受け付けています。
PHPの脆弱性対応をきっかけに、サイトやサーバーのセキュリティ体制全体を見直したい方は、AI社員(AIエージェント)による定期点検の仕組みづくりをご相談いただけます。
よくある質問(FAQ)
Q. 今回のPHPの脆弱性の深刻度はどれくらいですか?
CVSS v4.0で10点満点中9.2点です(CVE-2026-109618・CVE-2026-109619)。どちらもログインなしで悪用されうる穴です。
出典: php.net、GitHub php-src セキュリティアドバイザリ(2026-10-21)。
Q. 自分のサイトがPHPの脆弱性の対象かはどう確認できますか?
自分でサーバーを借りてWordPressなどのサイトを持っている場合は対応が必要です。PHPのバージョンは、WordPress管理画面の「ツール」→「サイトヘルス」→「情報」タブの「サーバー」欄で確認できます。
Q. PHPのバージョンがいくつなら今すぐ対応が必要ですか?
8.1以下(7.4などを含む)は、公式の修正が出ないため今日のうちに8.3以上へ切り替える必要があります。8.2はサポート終了(2026年12月31日)までに、8.3〜8.5はひとまず安心です。
Q. PHPの脆弱性を直すだけで十分ですか?便乗詐欺とは何ですか?
不十分です。PHPの修正とは別に、緊急修正に便乗したフィッシング詐欺・偽サイトが必ず増えます。偽の「緊急パッチ」やサーバー会社・サポートを名乗るメール・電話に注意してください。
Q. 便乗詐欺メールの見分け方は?
確認する点は6つです。リンク先のドメイン、送信元、急がせる文言、ログイン要求、インストール要求、電話をかけさせる要求です。
Q. PHP以外にも気をつけるべきものはありますか?
あります。PHPの脆弱性が公開されたのと同じ2026年10月21日に、Node.jsでも10件の修正版(うちHighが4件)が公開されました。使っている仕組みすべての更新状況を確認してください。
Q. 今回の脆弱性はAIが発見したというのは本当ですか?
公開された情報によると、セキュリティ企業CalifがAI「GPT-5.6 Sol」(OpenAI)を使って発見したとされています。
同じ2件は、セキュリティ企業Wizも独自に発見しました。修正を主導したのはPHPの開発チームです。
当社のYouTubeチャンネルでも、実際の画面を使ってこのテーマを解説しています。
[[youtube]]